
Cookie: что это такое и как они работают
Cookie, или куки, это небольшой фрагмент данных, который сайт передаёт браузеру, чтобы узнать посетителя при следующем заходе. Благодаря ему работают вход в аккаунт, корзина, выбор города и языка, а Метрика отличает одного посетителя от другого. Разбираем, как cookie устроены, какими бывают и что с ними делать владельцу сайта.
Что такое cookie?
Cookie, по определению Yandex Cloud, это маленькие текстовые файлы, где записаны сведения о посетителе, а лежат они на его устройстве. Если при повторном визите логин и пароль вводить не нужно, значит сайт запомнил ваш браузер именно через cookie. Слово переводится как «печенье», а по-русски его чаще произносят как «куки».
Стоит сразу снять один страх. По разбору The Code, куки не программы и ничего не делают сами: это просто данные, которые браузер возвращает серверу. Вирус в таком файле не поселится, хотя миф живуч: в опросе американской компании Insight Express, о котором пишет Википедия, 25% респондентов были уверены, что cookie это программы, способные сами следить за людьми. Опасность появляется, когда данные попадают к чужим людям или собираются без ведома посетителя.
Новичков часто путает соседство с другими функциями браузера. В материале Сбербизнеса отличие описано так: кеш хранит сохранённые копии тяжёлых элементов страницы, а cookie создаёт сервер сайта, и браузер лишь хранит файл и передаёт его обратно. Автозаполнение форм тоже работает отдельно и к cookie отношения не имеет.
Для владельца бизнеса cookie это основа всего, что связано с памятью сайта. Без них корзина обнулялась бы при каждом переходе между страницами, личный кабинет не узнавал бы клиента, и Метрика считала бы каждый визит первым.
Как работают cookie
Принцип простой: сервер выдаёт браузеру метку, браузер хранит её и показывает при каждом следующем обращении, как билет контролёру. Порядок такой:
- Браузер впервые открывает страницу и отправляет запрос серверу.
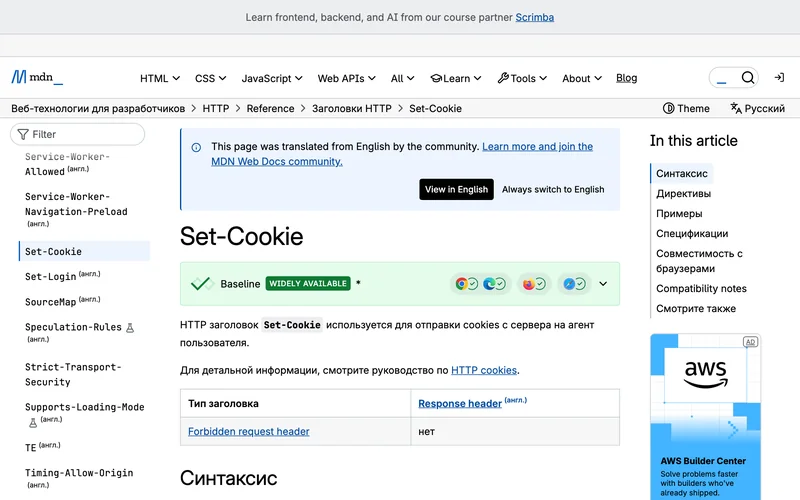
- Сервер отвечает страницей и добавляет в ответ заголовок Set-Cookie с именем, значением и параметрами.
- Браузер сохраняет cookie у себя и привязывает её к домену.
- При каждом следующем запросе к этому домену браузер сам прикладывает cookie, и сервер понимает, кто пришёл.
Стандарты задают скромные рамки. По описанию в том же материале Yandex Cloud, браузер обязан уметь принимать файлы размером до 4 килобайт и хранить не менее 50 файлов для каждого сайта. Поэтому в cookie кладут короткий идентификатор, а всё остальное держат в базе на сервере.
История это подтверждает. Лу Монтулли, инженер Netscape, решал задачу магазина: сервер не помнил, что покупатель положил в корзину на предыдущей странице. Он записал в браузер метку, и корзина впервые пережила переход между страницами. Так cookie стали стандартом веба, а сегодня, как сказано в том же материале, корзины чаще лежат в базе сервера, и cookie лишь указывают, чья это корзина.
Для разработчика отсюда следует простое правило проектирования: в cookie кладут идентификатор, а данные хранят в базе. Так файл остаётся коротким, а утечка одного идентификатора не раскрывает содержимое корзины или профиля.
Читать содержимое файла бесполезно. Как отмечает The Code, в большинстве случаев в куках нет ничего человекочитаемого: это закодированные строки, смысл которых понимает только поставивший их сервер.
Какие бывают cookie
Классификаций несколько, и на практике достаточно трёх признаков: сколько живёт файл, кто его выдал и зачем он нужен. Сводка по первым двум:
| Признак | Вид | Что это | Пример |
|---|---|---|---|
| Срок жизни | Сессионные | Удаляются после завершения сессии | Статус входа в текущем визите |
| Срок жизни | Постоянные | Хранятся до даты Expires или срока Max-Age | Выбранный город, язык, тёмная тема |
| Источник | Основные (first-party) | Ставит сам посещаемый сайт, действуют в его домене | Вход в личный кабинет |
| Источник | Сторонние (third-party) | Ставят внешние сервисы, подгруженные на странице | Рекламный баннер, виджет, пиксель |
По данным Практикума, сессионные cookie удаляются сразу после завершения сессии: человек закрыл вкладку, и файл исчез. Постоянные хранятся долго, и по уточнению The Code срок задаётся атрибутами Max-Age или Expires.
Сторонние cookie ставят внешние сервисы, которые подгружаются на странице, например рекламная сеть. Поэтому именно они вызывают больше всего вопросов к приватности: один и тот же идентификатор может встретиться на разных сайтах. Для владельца ресурса это сигнал заранее выписать, какие внешние скрипты подключены.
Третий признак, назначение, нужнее всего для закона и для баннера согласия. Kaspersky разделяет их так: необходимые cookie обычно требуются для корректной работы сайтов, а рекламные и трекинговые собирают данные о поведении при просмотре на разных сайтах. Аналитические считают визиты и занимают промежуточное место. От категории зависит, хватит ли уведомления или нужно согласие, поэтому при подключении нового сервиса сразу узнавайте, к какой категории относятся его файлы.
Зачем cookie нужны сайту и маркетологу
Первое применение это сессия: вход в аккаунт, содержимое корзины, выбранный регион. Второе, персонализация: язык, тема, избранное. Третье, аналитика, и здесь cookie работают на маркетолога напрямую.
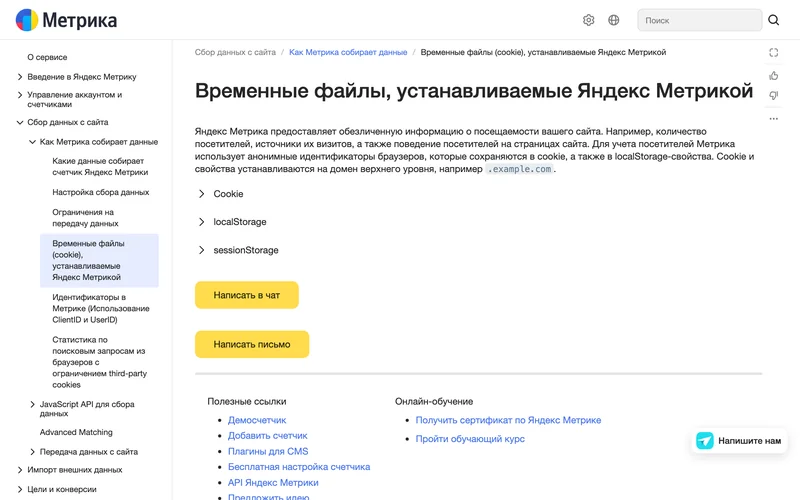
Возьмём пример из российской практики. В справке Яндекс Метрики сказано, что для учёта посетителей счётчик использует анонимные идентификаторы браузеров, которые лежат в cookie и в localStorage. Кука _ym_uid помогает отличать посетителей, а служебная _ym_fa вместе с ней идентифицирует пользователей. Если счётчик уже стоит в вашем проекте, значит cookie вы уже устанавливаете.
Справка Яндекс Браузера идёт дальше и прямо пишет, что в веб-аналитике cookie используются для отслеживания действий пользователя в интернете. Для маркетолога из этого следует практическое правило: каждый подключённый счётчик, пиксель и виджет добавляет свои cookie, и их набор нужно знать.
Разберём сценарий интернет-магазина. Покупатель выбрал город, положил кроссовки в корзину, закрыл вкладку и вернулся вечером. Сайт увидел cookie, нашёл корзину и показал ту же цену и доставку, поэтому заказ завершился за минуту. Без cookie покупателю пришлось бы собирать заказ с нуля, и часть клиентов на такой шаг не пойдёт.
Нужно ли согласие на cookie?
Российские правила описаны не отдельным законом. По данным Сбербизнеса, использование куки регулируют общие нормы о персональных данных, а в материале Kaspersky назван Федеральный закон № 152-ФЗ «О персональных данных». Требование согласия зависит от цели: общего правила брать согласие на любые куки в российском праве нет.
Из материала Сбербизнеса следует рабочая схема по типам проектов. Лендингам и сайтам услуг обычно хватает технических cookie для форм заявок и сессии. Корзина, вход и оформление заказа в магазине работают через технические куки и могут обходиться без отдельного согласия. Явное согласие нужно, когда куки применяют для аналитики, маркетинга и ретаргетинга. Границы согласуйте с юристом: практика меняется, а ответственность лежит на владельце проекта.
- Опубликованная политика обработки персональных данных, где перечислены cookie и цели.
- Баннер или уведомление при первом заходе, если подключены аналитика, реклама или сторонние сервисы.
- Возможность принять или отказаться, а кнопка «Хорошо» без выбора не подходит.
- Актуальный список реальных cookie проекта: плагины и виджеты ставят свои файлы сами.
Какие ошибки встречаются чаще всего, Сбербизнес перечисляет прямо: копирование чужих баннеров без учёта российских правил и незнание фактического набора куки. Зарубежные баннеры делают под другой закон, а плагин может добавить десяток файлов, о которых нет ни слова в политике.
Если у проекта есть европейская версия, правила строже: по данным SecurityLab, за нарушение GDPR штраф доходит до 4% годового оборота компании или 20 миллионов евро. Российскому сайту без аудитории из ЕС это не грозит, но показывает, как серьёзно к теме относятся за границей.
Расположение баннера тоже влияет на результат. Датское агентство Morningtrain пять месяцев проверяло два варианта на своём проекте: окно по центру с затемнением и баннер внизу экрана. Нижний баннер дал на 7,7% больше согласий и на 18,3% меньше отказов. Результат одного проекта нельзя переносить на другой, поэтому проверьте оба варианта сами.
Показательна оценка эксперта группы компаний «Далее», которую приводит Сбербизнес: cookie ставят почти все, поэтому спор идёт об оформлении.
абсолютное большинство сайтов использует cookies
Марина Заботина, аккаунт-директор группы компаний «Далее», в материале Сбербизнеса
Насколько cookie безопасны
Сами по себе cookie почти безвредны: по словам Kaspersky, это не вирусы и не вредоносные программы. Риск возникает при перехвате. Если злоумышленник заберёт cookie, он получит доступ к личным данным, а на общем компьютере или в публичной сети Wi-Fi шанс такой ситуации выше.
Масштаб отслеживания проверил автор SecurityLab. Он очистил все cookie, пару часов походил по интернету и обнаружил в браузере более 300 файлов от десятков разных доменов, хотя заходил примерно на 15 сайтов. Большую часть набора добавили сторонние сервисы, о которых посетитель не просил.
Владелец сайта защищает cookie атрибутами. По описанию в той же Википедии, Secure отправляет файл только по защищённому https-соединению, а HttpOnly запрещает доступ к нему через document.cookie, что мешает краже при XSS-атаках. Атрибут SameSite ограничивает отправку cookie с чужих сайтов.
- В cookie храните только идентификатор сессии: пароли и данные карт туда не кладут.
- Включайте Secure и HttpOnly для всех файлов входа.
- Задавайте SameSite явно, чтобы поведение не зависело от версии браузера.
- Раз в квартал сверяйте список реальных cookie с политикой.
Как посмотреть и очистить cookie
Для проверки откройте проект в режиме инкогнито, как советует Сбербизнес, и посмотрите список в инструментах разработчика: вкладка Application, раздел Cookies. Так видно реальный набор, и его стоит сравнить с описанным в политике.
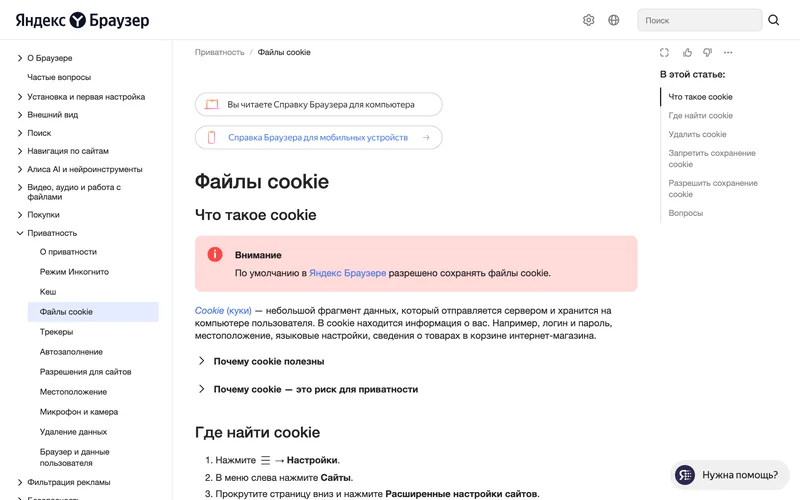
Посетителю чистить cookie проще. В Яндекс Браузере откройте «Настройки», затем «Сайты» и «Расширенные настройки сайтов», где находится раздел cookie-файлов. Либо нажмите Ctrl + Shift + Del и выберите пункт «Файлы cookie и другие данные сайтов и модулей». Имейте в виду последствия: справка предупреждает, что после очистки всех файлов вы разлогинитесь везде, корзины могут опустеть, а геолокация собьётся.
Полностью отключать cookie не стоит. Справка Яндекс Браузера прямо предупреждает: отключение принесёт больше неудобств, чем пользы, а часть сайтов перестанет нормально работать. Разумный компромисс: принимать необходимые cookie, а необязательные трекинговые отклонять. Большинство сайтов при отказе всё равно загрузится, хотя вход и регион придётся вводить чаще.
Для небольшого проекта полезен короткий ритуал проверки. Откройте главную страницу в режиме инкогнито, не нажимайте ничего в баннере и посмотрите, какие cookie уже появились. Если там есть файлы рекламных сервисов до выбора посетителя, схема подключения скриптов требует правки: сначала согласие, потом загрузка.
Что будет с cookie дальше
Сторонние cookie давно под давлением. The Code пишет, что современные браузеры постепенно ограничивают их работу или блокируют по умолчанию, а Yandex Cloud отмечает, что некоторые корпорации работают над полным отказом от cookie. Для владельца проекта это значит, что опираться только на чужие cookie в аналитике и рекламе рискованно: однажды набор данных может резко сократиться.
Практический вывод для продвижения такой. Часть посетителей отказывается от cookie или чистит их, поэтому данные Метрики о повторных визитах всегда будут неполными. Цели и заявки стоит дублировать там, где вы контролируете данные: в CRM, в журнале заявок, в сквозной аналитике по номеру телефона.
Что сделать на этой неделе: выписать все cookie проекта по вкладке Application, отметить сторонние, сверить список с политикой и баннером. Дальше решить с юристом, какие категории требуют согласия. Основы продвижения проекта с ограниченным бюджетом разобраны в материалах SEO для малого бизнеса и SEO для локального бизнеса.
Частые вопросы
Как удалить файлы cookie?
Откройте настройки браузера, раздел сайтов или конфиденциальности, найдите список cookie и удалите нужные записи либо все сразу. Быстрый путь: сочетание Ctrl + Shift + Del и выбор пункта с cookie. После очистки вы выйдете из аккаунтов на всех сайтах, а корзины и выбранный регион сбросятся до значений по умолчанию.
Для чего нужны куки?
Куки помогают сайту запомнить посетителя: держат вход в аккаунт, корзину, язык, регион и тему оформления. Ещё они нужны аналитике, чтобы отличать нового посетителя от вернувшегося. Без них настраивать сайт и входить в аккаунт пришлось бы заново при каждом визите, а владелец магазина терял бы часть заказов.
Где найти куки в браузере?
В любом браузере путь похож: настройки, раздел сайтов или конфиденциальности, список cookie-файлов. Разработчикам удобнее инструменты разработчика: вкладка Application, раздел Cookies показывает имя, значение, домен и срок действия каждой записи для открытого сайта. Там же можно удалить отдельную запись или очистить весь список разом.
Что такое сторонние cookie?
Это файлы, которые ставит внешний сервис, подгруженный на странице посещаемого ресурса: рекламная сеть, виджет, пиксель. Они позволяют узнавать посетителя на разных сайтах и строить профиль интересов, поэтому браузеры их ограничивают, а закон требует прозрачности и понятных целей обработки. Владельцу проекта стоит заранее выяснить, какие подключённые сервисы их ставят.
Нужен ли баннер про cookie на каждом сайте?
Не всегда. Если используются только технические cookie и человека по ним нельзя идентифицировать, обычно хватает уведомления и политики обработки данных. Баннер с возможностью выбора нужен при аналитике, рекламе и сторонних сервисах. Точную схему для вашего проекта согласуйте с юристом, потому что от неё зависят формулировки в политике.
Дата публикации:
Задать вопрос
Вопросы и ответы
Пока нет опубликованных вопросов. Задайте первый — после модерации он появится здесь.
Вам также может понравиться
Все статьи
SEO
SEO для малого бизнеса: как продвинуть сайт в Яндексе самому
SEO для небольшой компании своими силами: запросы с услугой и городом, страницы услуг с ценами, Вебмастер, Яндекс Бизнес, ссылки и план на восемь недель.
SEO
Локальное SEO: как вывести бизнес в топ Яндекс Карт и поиска по городу
Локальное SEO для местного бизнеса: регион сайта в Вебмастере, факторы Яндекс Карт и 2ГИС, NAP, гео-страницы, отзывы и рейтинг, план на три месяца.